Nera/Panel klienta i API
Panel klienta i API
Ataki na Twoje prefiksy, ruch na porcie i stan ochrony każdego prefiksu widzisz na bieżąco, a te same dane pobierzesz przez REST API.
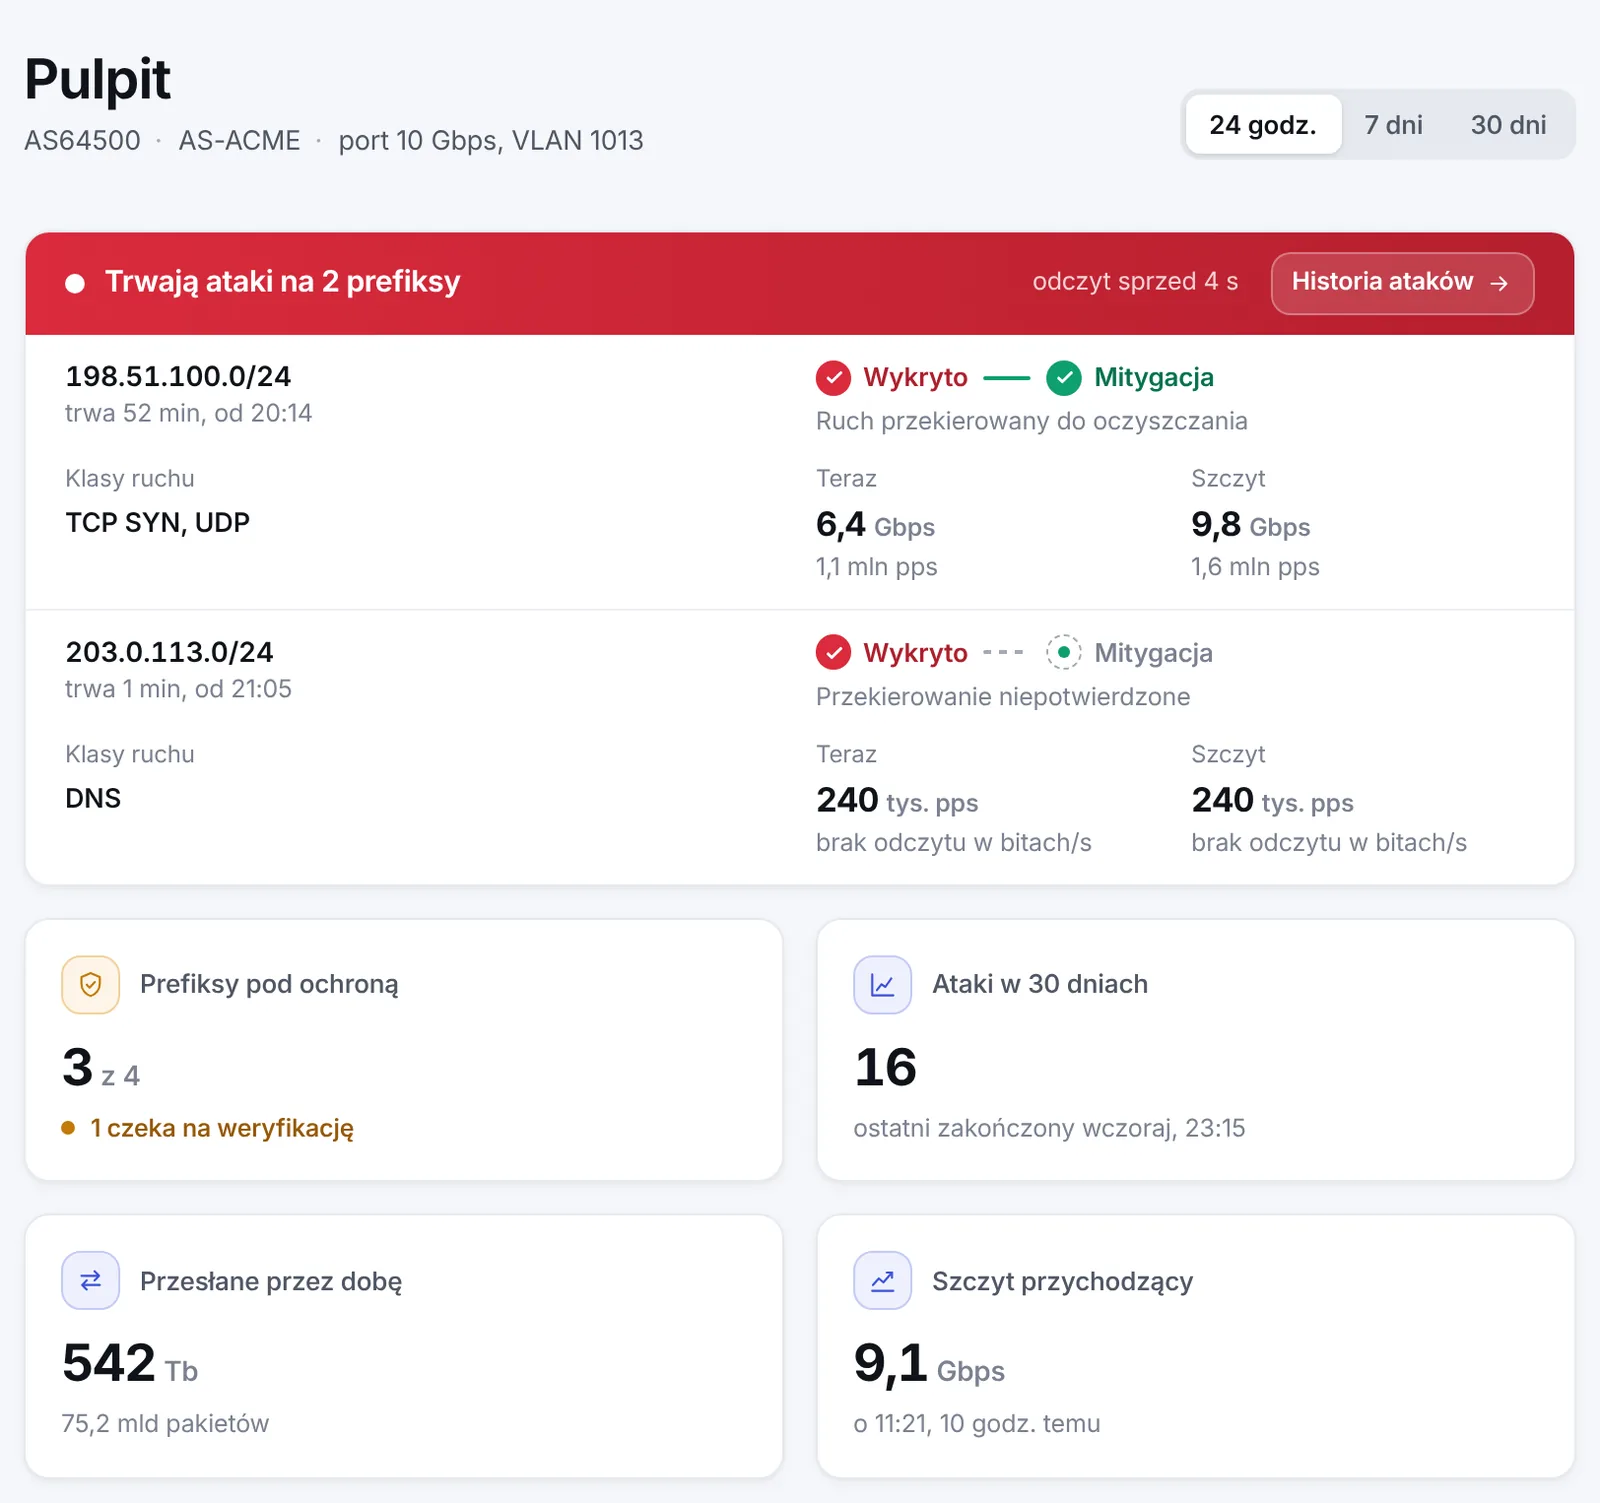
Pulpit, historia ataków i ruch na porcie
- Trwające ataki z natężeniem bieżącym i szczytowym
- Ruch na porcie w obu kierunkach za ostatnią dobę, 7 albo 30 dni, z zaznaczonym czasem ataków
- Przy taryfie percentylowej linie zobowiązania i 95. percentyla bieżącego okresu
- Prefiksy pod ochroną i liczba ataków z ostatnich 30 dni
- Karta rozliczeń z saldem i bieżącym okresem
- Historia ataków i zestawienie ataków za wybrany okres, z eksportem do PDF

Analiza ruchu
- Ruch do Twoich prefiksów i z nich według AS, kraju, miasta, protokołu i portu, z mapą krajów i miast
- Ruch poszczególnych adresów w Twojej sieci i przepływy: adres i port po obu stronach, protokół i flagi TCP
- Zakres od 15 minut do 7 dni, ruch przychodzący albo wychodzący
- Wyszukiwanie według adresu, prefiksu, AS, kraju, miasta i portu, odświeżanie co 10 sekund
- Dane zagregowane przechowujemy 30 dni, a przepływy 7 dni
Wartości w analizie ruchu są szacunkiem na podstawie próbek sFlow z naszych routerów brzegowych. Ruch rozliczany mierzymy licznikami portu. Próbki przypisujemy wyłącznie do zweryfikowanych prefiksów, więc ruchu cudzej sieci nie zobaczy nikt, kto zgłosi jej zakres jako swój.

Centrum bezpieczeństwa
Centrum bezpieczeństwa wskazuje adresy w Twojej sieci, które komunikują się z serwerami sterującymi botnetów (C2) albo brały udział w atakach DDoS na sieci chronione przez nas.
| Zagrożenie | Znaczenie |
|---|---|
| Ruch do serwera C2 | Adres w Twojej sieci komunikuje się ze znanym serwerem sterującym botnetu, co widać w przepływach z naszych routerów. |
| Reflektor w ataku DDoS | Usługa pod tym adresem, na przykład serwer DNS albo NTP, posłużyła do amplifikacji ataku na sieć chronioną przez nas. |
| Źródło ataku DDoS | Adres był jednym ze źródeł o największym natężeniu w ataku na sieć chronioną przez nas, a jego ruch miał sygnaturę jednej z klas ruchu tego ataku. |
- Pewność ustalenia: wysoka albo średnia
- Przy każdym wystąpieniu podajemy czas, przy ruchu do serwera C2 także port lokalny oraz adres i port zdalny, a przy reflektorze port usługi. Operator z CGNAT odnajduje po czasie i porcie lokalnym abonenta w dzienniku translacji.
- Eksport ustaleń do CSV za wybrany okres
- Monitorowanie: „Aktywne”, „Częściowe” albo „Niedostępne”. Jeśli monitorowanie nie jest aktywne, pusta lista nie oznacza braku zagrożeń.

Prefiksy i progi wykrywania
- Prefiks z liczbą adresów i oznaczeniem: sieć własna albo sieć downstream
- Kolumna „Trasa”: czy nasz router przyjął trasę na prefiks
- Kolumna „Ochrona”: czy system wykrywania potwierdził, że prefiks jest objęty ochroną
- Kolumna „Weryfikacja”: wynik i jego podstawa albo przyczyna braku weryfikacji
- Ponowne sprawdzenie prefiksu na żądanie, na podstawie ostatniego odczytu RPKI i IRR
- Progi wszystkich klas ruchu w jednym oknie, przy każdej wartości stan „domyślny”, „działa” albo „czeka na wdrożenie”
ROA i obiekty route: kiedy prefiks jest chronionyProgi wykrywania

Źródła danych w panelu
Przy każdym źródle panel podaje stan odczytu, więc brak danych odróżnisz od wyniku zerowego.
Gdy odczytu nie ma
| Miejsce w panelu | Komunikat |
|---|---|
| Ruch na porcie | „Brak odczytu z portu”, a gdy port nie jest jeszcze przypisany do konta, „Port nieprzypisany” |
| Analiza ruchu | „Brak próbek sFlow z routerów brzegowych” albo „Kolektor sFlow nie zapisuje danych”, z danymi sprzed przerwy |
| Trwające ataki | „Nie odczytujemy w tej chwili stanu ochrony” nad listą ataków |
| Prefiksy, kolumna „Trasa” | „Brak odczytu” |
| Prefiksy, kolumna „Weryfikacja” | „Po naszej stronie” z opisem „nie mamy świeżych danych rejestru” |
Powiadomienia e-mail i webhooki
| Parametr | Wartość |
|---|---|
| Tematy | „Ataki” (wykrycie ataku i raport z ataku) oraz „Rozliczenia”, wybierane dla każdego adresu |
| Próg szczytu ataku | Dla każdego adresu osobno, najniższy 5 Gb/s |
| Adres podany przy rejestracji | Od założenia konta ma wybrane oba tematy |
| Powiadomienia rozliczeniowe | O fakturze, zaległości, wyłączeniu i przywróceniu ochrony powiadamiamy wszystkie adresy, gdy żaden nie ma tematu „Rozliczenia” |
| Dziennik | 50 ostatnich powiadomień konta |
Webhooki
| Parametr | Wartość |
|---|---|
| Podpis | Standard Webhooks, HMAC-SHA256 |
| Sekret | Sekret z prefiksem whsec_ pokazujemy raz, przy utworzeniu punktu końcowego. Wymiana w panelu od razu unieważnia poprzedni. |
| Zdarzenia | attack.detected i attack.ended, wybierane dla każdego punktu końcowego, przy atakach od 5 Gb/s szczytu, jak w panelu, oraz webhook.test |
| Adres docelowy | Wyłącznie HTTPS, adres publiczny, bez przekierowań |
| Dostawa udana | Kod odpowiedzi 2xx w ciągu 10 s |
| Liczba prób | 8, w odstępach 1 min, 5 min, 30 min, 2 godz., 5 godz., 10 godz. i 10 godz. |
| Punkty końcowe | Do 10 na konto |
| Dziennik dostaw | Żądanie z nagłówkami i treścią oraz odpowiedź odbiorcy do 4 KiB |
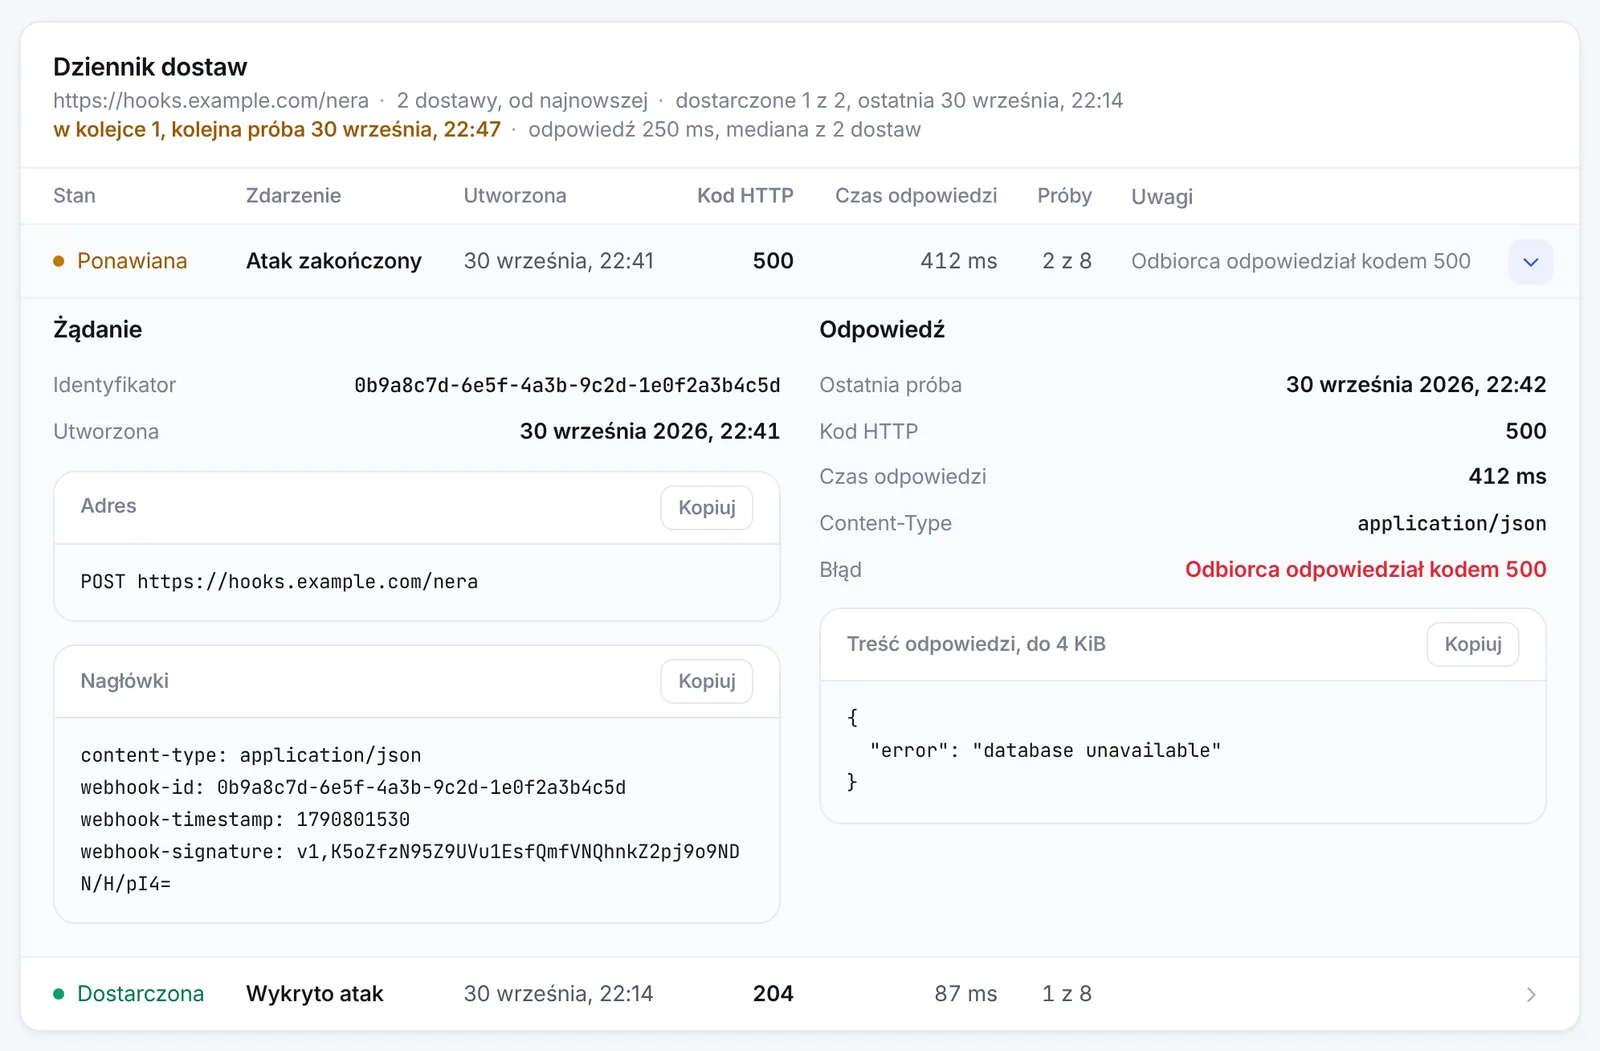
Dostawa zdarzenia attack.detected
content-type: application/json
webhook-id: 8e114a04-3954-4b60-8cef-fe7c65f84361
webhook-timestamp: 1791742500
webhook-signature: v1,8xeLpXizw/B5o/f4T381NS7L+q4PTX2WZnkOhrs5nT4=

{
  "type": "attack.detected",
  "timestamp": "2026-10-11T18:15:00+00:00",
  "data": {
    "attack_id": "f4ad261f-2ad7-4658-b439-81b3d52a308c",
    "prefix": "198.51.100.0/24",
    "started_at": "2026-10-11T18:14:00+00:00",
    "ended_at": null,
    "peak_bps": 9800000000,
    "peak_pps": 1640000,
    "vectors": ["TCP SYN", "UDP"],
    "url": "https://panel.nera.pl/events/f4ad261f-2ad7-4658-b439-81b3d52a308c"
  }
}
Podpis obejmuje identyfikator dostawy, znacznik czasu i treść żądania w postaci, w jakiej ją wysłaliśmy. Identyfikator nie zmienia się przy kolejnych próbach, więc odbiorca rozpozna po nim duplikat.
Webhooki w dokumentacjiAdresy i tematy powiadomień w dokumentacji
REST API
Każdy klucz API ma własne zakresy uprawnień, więc integracja dostaje tylko te dane, do których dasz jej dostęp.
| Parametr | Wartość |
|---|---|
| Adres | https://api.nera.pl/api/v1, wyłącznie HTTPS |
| Specyfikacja | OpenAPI generowana z kodu: /api-docs/openapi.json |
| Uwierzytelnianie | Nagłówek X-Api-Key. Sekret klucza pokazujemy raz, przy jego utworzeniu. Klucz unieważnisz w panelu w każdej chwili. |
| Zakresy uprawnień | prefixes:read, prefixes:write, events:read, stats:read, notifications:write, billing:read. Zakres billing:read nadaje się kluczowi tworzonemu przez API (POST /apikeys). |
| Ważność klucza | 30 dni, 90 dni, rok albo bez terminu |
| Błędy | RFC 7807, application/problem+json |
| Konwencje | Stronicowanie kursorem, zapisy warunkowe z ETag i If-Match, limit zapytań z odpowiedzią 429 i nagłówkiem Retry-After, czas w UTC, kwoty w jednostkach podrzędnych waluty |
Dane panelu w API
| Dane | Ścieżka | Zakres klucza |
|---|---|---|
| Trwające ataki z informacją o świeżości odczytu | GET /mitigations/live | events:read |
| Historia ataków oraz szczegóły ataku: przebieg i charakterystyka ruchu | GET /eventsGET /events/{id} | events:read |
| Raport z ataku w PDF, w postaci, w jakiej go wystawiliśmy | GET /events/{id}/report | events:read |
| Wykaz adresów źródłowych: wszyscy nadawcy ruchu do atakowanego adresu, także ruchu prawidłowego, w JSON i CSV | GET /events/{id}/sourcesGET /events/{id}/sources.csv | events:read |
| Ustalenia Centrum bezpieczeństwa i ich wystąpienia | GET /securityGET /security/findings/{id}/samples | events:read |
| Powiadomienia na bieżąco (Server-Sent Events) | GET /feed/stream | events:read |
| Ruch na porcie z percentylem bieżącego okresu | GET /traffic/port | stats:read |
| Analiza ruchu: kraje, AS, porty i przepływy | GET /traffic/flows | stats:read |
| Prefiksy, wynik weryfikacji i ponowne sprawdzenie | GET /prefixesPOST /prefixes/{id}/verify | prefixes:read prefixes:write |
| Progi wykrywania i ich zmiana | GET /thresholdsPUT /thresholds | prefixes:read prefixes:write |
| Adresy powiadomień i webhooki | PUT /notificationsPOST /webhooks | notifications:write |
| Faktury w PDF, obciążenia i wpłaty | GET /invoicesGET /invoices/{id}/pdfGET /billing/entries | billing:read |
Trwające ataki w jednym żądaniu
curl -H "X-Api-Key: $NERA_API_KEY" \
https://api.nera.pl/api/v1/mitigations/live{
"freshness": {
"recording": true,
"last_poll_at": "2026-10-11T19:05:56Z",
"age_secs": 4
},
"mitigations": [
{
"id": "f4ad261f-2ad7-4658-b439-81b3d52a308c",
"prefix": "198.51.100.0/24",
"phase": "mitigating",
"vectors": ["TCP SYN", "UDP"],
"started_at": "2026-10-11T18:14:00Z",
"live_bps": 6400000000,
"live_pps": 1100000,
"peak_bps": 9800000000,
"peak_pps": 1640000
}
]
}Pole recording równe false oznacza brak świeżego odczytu, a pusta lista nie dowodzi wtedy braku ataków.
Referencja APIKonwencje i błędy
Panel klienta jest częścią umowy tranzytu IP: zobowiązujemy się w niej udostępnić stan weryfikacji prefiksów, trwające ataki, ruch na porcie i rozliczenia.
Zapytanie ofertoweKonto i rozliczenia
| Rola | Uprawnienia |
|---|---|
| Właściciel | Wszystkie funkcje panelu i API. Dane firmy do faktury widzi i zmienia wyłącznie ta rola. |
| Administrator | Prefiksy, progi, alerty, webhooki, klucze API i użytkownicy konta, bez dostępu do danych firmy. |
| Podgląd | Odczyt ruchu, ataków, raportów i rozliczeń, bez możliwości zmian. |
Dostęp
- Dostęp do panelu od założenia konta, zanim zamówisz usługę
- Zaproszenie e-mailem z linkiem ważnym 7 dni, przez który zaproszona osoba sama ustawia hasło
- Lista zalogowanych urządzeń z możliwością zdalnego wylogowania
- Sesja na 8 godzin pracy, a z opcją „Nie wylogowuj mnie na tym urządzeniu” na 7 dni
- Panel działa na telefonie, a tabele zamieniają się w nim w listy
Rozliczenia
- Faktury z góry albo z dołu, ze stanem płatności, w PDF w postaci, w jakiej je wystawiliśmy
- Obciążenia i wpłaty w każdym z 12 ostatnich okresów rozliczeniowych
- Przy taryfie percentylowej prognoza nadwyżki w bieżącym okresie
- Dane nabywcy pobierane z Białej listy VAT na podstawie NIP-u
Powiązane strony
Wycena tranzytu IP z ochroną anty-DDoS
W zapytaniu podaj numer AS, punkt styku i przepustowość portu.