SYN flood
Walidujemy każde nowe połączenie TCP. Źródło, które nie potrafi odpowiedzieć, nie zestawi sesji i nie zajmie miejsca w tablicy.
Nera / Ochrona anty-DDoS
Od wykrycia ataku do skierowania prefiksu na filtry mija mniej niż dziesięć sekund. Dzieje się to samo, bez zgłoszenia i bez czekania na dyżurnego. Ty dostajesz powiadomienie, kiedy filtrowanie już pracuje.
Poza atakiem ruch idzie normalną drogą i nie dokładamy do niego ani jednej milisekundy opóźnienia. Kierowanie na filtry włącza się w chwili wykrycia ataku i znika, kiedy atak się kończy.
Bez ataku filtry są poza ścieżką. Twoje pakiety nie przechodzą przez nic dodatkowego.
Ruch na prefiksie przekracza próg, a klasyfikator rozpoznaje wektor ataku.
Na filtry trafia wyłącznie atakowany prefiks. Pozostały ruch przechodzi bez zmian.
To, co przeszło filtry, wraca na normalną trasę. Po ataku kierowanie wyłącza się samo.
Filtrowanie wielowektorowe w warstwach L3 i L4, pakiet po pakiecie, dobrane do charakteru chronionego ruchu.
Walidujemy każde nowe połączenie TCP. Źródło, które nie potrafi odpowiedzieć, nie zestawi sesji i nie zajmie miejsca w tablicy.
Limity nowych przepływów i kontrola protokołu, z zachowaniem opóźnienia potrzebnego usługom czasu rzeczywistego.
Ruch odbity od otwartych serwerów, między innymi DNS i NTP, rozpoznajemy po porcie źródłowym i kształcie pakietu.
Pakiety, które udają trwające połączenie, choć nikt go nie zestawił, odrzucamy zgodnie z profilem chronionego zakresu.
Ruch niepoprawny protokolarnie i adresację, która nie ma prawa istnieć w internecie, odrzucamy na wejściu do centrum.
Zalewy większe niż nasze centrum wygaszamy u operatorów tranzytowych, zanim w ogóle do niego dojdą.
Serwer WWW przyjmuje połączenia z zewnątrz, a komputer abonenta je inicjuje. Ten sam filtr zastosowany do obu zablokowałby jedno z nich, dlatego profil dobieramy do tego, co naprawdę stoi pod adresem.
Walidacja nowych połączeń TCP bez zrywania sesji użytkownikom, którzy są już w środku.
Tłumienie floodów zapytań i ruchu z amplifikacji, przy przepuszczaniu prawidłowych zapytań.
Filtrowanie floodów UDP z kontrolą opóźnienia, ponieważ w grach liczy się ono tak samo jak dostępność.
Bez mechanizmów serwerowych, ponieważ abonent sam inicjuje połączenia. Zamiast nich budżety na cel.
Dla zakresów bez dominującego protokołu. Przyjmuje o adresie jak najmniej założeń, więc nie ingeruje w prawidłowy ruch.
Opisz usługę w zapytaniu. Zaproponujemy profil i dostroimy parametry do Twojego ruchu.
Zapytaj o profilOchrona nie wymaga tranzytu od nas. Ruch przejmujemy przez BGP, a czysty oddajemy tunelem GRE, więc zestawienie jest natychmiastowe.
Ogłaszasz prefiks przez BGP, my oddajemy Ci czysty ruch tunelem. Nie potrzeba cross-connectu ani portu, więc ochronę da się uruchomić od razu.
Wpinasz się fizycznie w naszym obiekcie. Ruch nie jedzie tunelem, a port możesz wykorzystać także pod tranzyt.
Czego potrzebujesz, żeby zacząć: własnego numeru AS i prefiksu co najmniej /24, bo ruch przejmujemy przez BGP. Do tego wpisu ROA w RPKI, który wskazuje AS ogłaszający prefiks. Prawo do samego numeru AS deklarujesz w umowie, a my sprawdzamy jedno i drugie, zanim cokolwiek ogłosimy.
Tryb ustalamy osobno dla każdego prefiksu i zmieniamy go, kiedy zmienia się to, co pod nim stoi.
Ruch idzie normalną drogą, a filtry wchodzą w chwili wykrycia i schodzą po wygaszeniu ataku. Poza mitygacją nie dokładamy do ścieżki niczego.
Ruch przechodzi przez filtry przez cały czas. Nie ma momentu przełączenia, więc pierwsze pakiety ataku też są już filtrowane.
Nie ma opłaty za godziny filtrowania ani trybu, który trzeba włączać na czas ataku. Tranzyt z ochroną rozliczamy w jednym z dwóch modeli, a liczba ataków nie zmienia rachunku w żadnym z nich.
Jedna kwota za okres rozliczeniowy, niezależnie od ruchu i liczby ataków. Budżet znasz z góry, a tydzień z intensywnymi atakami nic w nim nie zmienia.
Deklarujesz pasmo, za które płacisz zawsze, a rozliczamy 95. percentyl ruchu na Twoim porcie. Ruch odrzucony przez ochronę nie dociera na port, więc atak nie podnosi percentyla.
Okres rozliczeniowy trwa 30 dni od uruchomienia usługi. Wycenę przygotowujemy indywidualnie, po tym jak powiesz nam, co chcesz chronić i jakiego ruchu się spodziewasz.
Widzisz to samo, co my: ruch przychodzący na wykresie, historię każdego zdarzenia z wektorem i szczytem, a do tego raport w PDF za dowolny okres. Wszystko jest też pod API.
Zobacz panel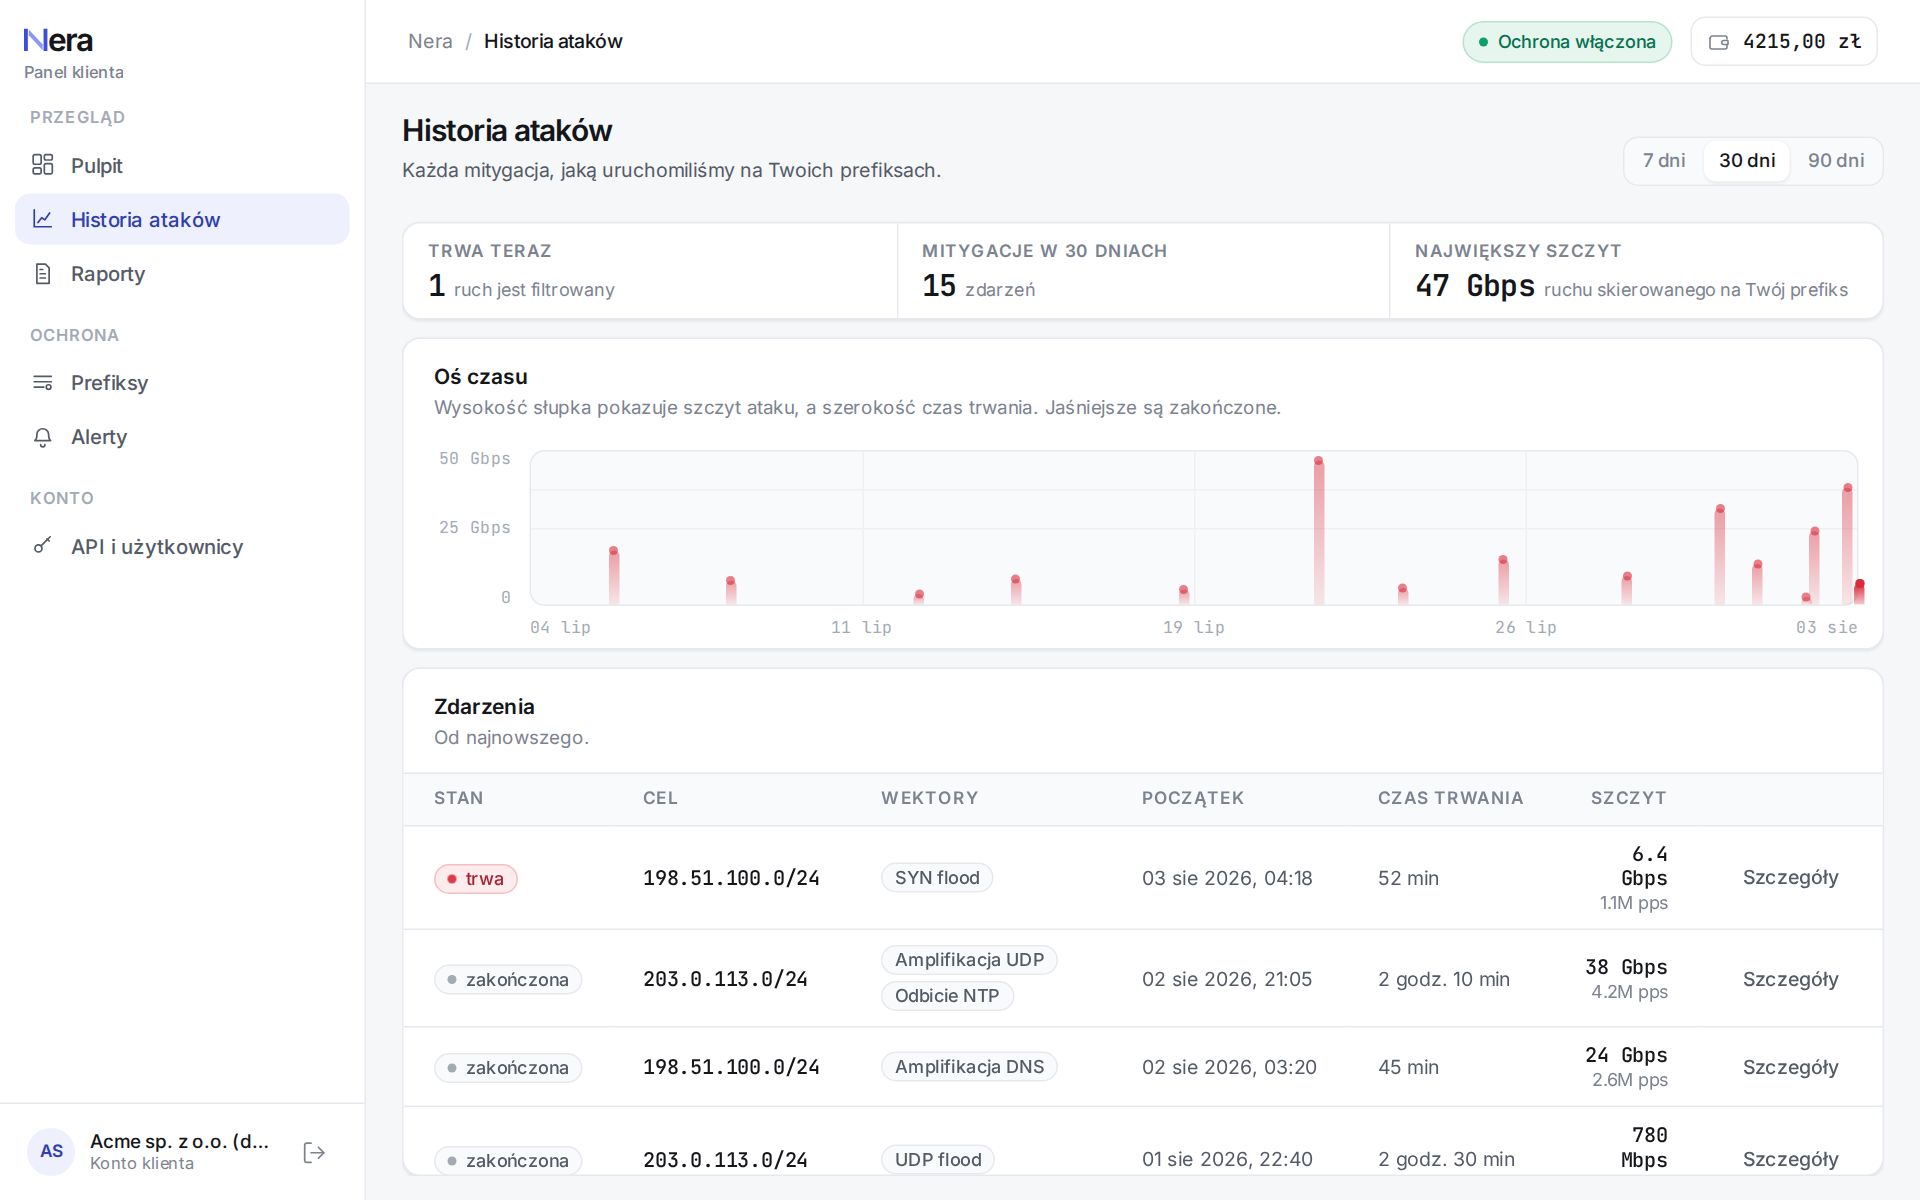
Automatyka reaguje w dziesięć sekund, ale nie każdy atak jest typowy. Na pozostałe mamy liczby w umowie, nie deklaracje.
NOC pracuje siedem dni w tygodniu, także w święta. Zgłoszenie wysyłasz na noc@nera.pl.
Tyle mamy zapisane w SLA na podjęcie sprawy, licząc od zgłoszenia albo od wykrycia po naszej stronie.
Jeśli mimo filtrów coś dojdzie do Twojej infrastruktury, przejmujemy sprawę od razu i prowadzimy ją do zamknięcia.
Podaj swój AS, prefiksy i charakter usługi, którą pod nimi trzymasz. Zaproponujemy profil ochrony, sposób podłączenia i wycenę.